クリニックが最低限やるべきセキュリティ対策は?
顧客情報漏洩のトラブルが連日ニュースになっており、セキュリティに関する問い合わせを多く受けます。
個人情報保護委員会の統計によると、2025年度の民間事業者等における個人データの漏洩等の報告処理件数は17,139件にのぼります。
また、警察庁の統計では、2025年のランサムウェア被害報告件数は226件と高い水準が続いています。
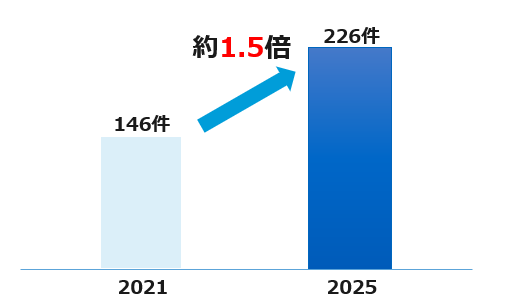
警察庁 サイバー警察局便り https://www.npa.go.jp/bureau/cyber/pdf/R7_Vol.17cpal.pdf
クリニックは患者さんの病歴や診療内容など、特に慎重な取り扱いが必要な情報を扱っています。さらに、サイバー攻撃によって電子カルテなどが利用できなくなれば、情報漏洩だけでなく診療そのものに影響が出てきます。
こうしたリスクに備えるには、パソコン、ネットワーク、電子カルテ、バックアップ等まで含めた対策が重要です。
本記事では、長年ITセキュリティを専門にしていた経験を元に、クリニックを守るためにとるべきセキュリティ対策についてまとめます。
クリニックが最低限実施すべき5つのセキュリティ対策
クリニックのセキュリティ対策は、ウイルス対策ソフト導入だけでは十分ではありません。しかし高価なセキュリティ機器やセキュリティサービスの導入は不要です。
セキュリティに100点は存在しません。
サイバー攻撃や機器の故障などによるトラブルもあるため、どれだけセキュリティ対策を実施しても、セキュリティ事故を完全に防ぐことはできません。
ここで重要なのは100点を目指すことではありません。
他の人たちよりも、相対的に高いセキュリティを保つことです。
攻撃がAI等によって自動化されている昨今、攻撃者は「相手に資産がありそうか」よりも「とにかくセキュリティが甘いかどうか」を元に攻撃する傾向があります。
きちんと整備すれば、お金をかけなくてもかなり高いセキュリティを保つことが可能です。あくまでも相対的に高いセキュリティを目指しましょう。
ここでは、クリニックが押さえておきたい対策を5つに分けて紹介します。
①パソコンを守る
基本となる対策は、OSやソフトウェアを最新の状態に保つこと、ウイルス対策機能を有効にすることです。
ウイルス対策ソフトは、Windows付属の「Windows セキュリティ(Microsoft Defender)」で十分です。
画面右下に「更新しますか」と出ているのに、再起動するかもしれないので後回しにし続ける、ということはよくありますが、これは危険です。業務終了前に実施するなどしましょう。
また、サポートが終了したOSやソフトウェアを使い続けないことも重要です。
クリニックでは、電子カルテ用PCをはじめ受付、診察室、処置室など、さまざまな場所でPCが使われています。こうしたパソコンがウイルスなどに感染すると、患者情報の漏洩だけでなく、電カルなどのシステムが利用できなくなる可能性があります。
②不正なアクセスを防ぐ
外部からの不正アクセスや、権限のない人による情報の閲覧を防ぐことも重要です。
理想的にはスタッフごとにID/パスワードを用意する形がよいです。しかし現実的には、打つのが面倒だったり、管理が煩雑だったりするため、院内で共通のID/パスワードになっていることもよくあります。
共通ID/パスワードの場合、例えば電子カルテの操作上のトラブルがあった際に、誰が実施したのかがわからなくなるリスクがあります。
そこで、負担が小さく、効果がある以下2つの方法を紹介します。
1)カードリーダーを導入
従業員ごとにカードを当ててログインする形です。物理的なカードではなく、QRコードなどでも実現可能です。
同じ仕組みで勤怠管理もすると、効果が大きくなります。
少しお金はかかる点に注意が必要です。
2)IDの権限を減らす
共通IDのまま、できることを減らして危険な操作はさせない、という考え方です。
具体的には、電子カルテの操作など業務で必要な操作だけに絞る形です。
この方式は少し技術的な知識がいるところが難点です。
③ 電子カルテ・患者情報を守る
電子カルテや予約システムには、患者さんの氏名や連絡先、診療内容など、最も慎重に取り扱うべき情報が保存されています。
クラウド型の電子カルテであれば、電子カルテそのもののセキュリティ対策はサービス提供事業者が基本的に担います。
しかしクリニックにある機密情報は電子カルテ上だけに存在するのではありません。検査データや写真データなどを電子カルテ以外に保存しているケースもあります。
外部から攻撃を受けた場合、電子カルテはクラウド上なので無事、一方で院内の検査データが見られてしまった。ということになりかねません。
漏洩すると危険な情報がどこにあるのかを把握し、その情報に対して最小限のアクセス権限にとどめるようにしましょう。
技術的な知識が必要なため難しいところですが、担当業者がいれば権限を気にしている旨を伝え、対応を検討しましょう。
④ データ消失・システム停止に備える
どれだけセキュリティ対策を実施しても、サイバー攻撃を防ぎきることはできませんし、機器の故障もいつか(5~7年目安)は発生します。
そのため、被害が発生した場合でも、重要なデータを復旧できるように備える必要があります。
セキュリティ対策は、被害を防ぐだけでなく、被害から復旧できることも非常に重要です。
基本となるのは、定期的なバックアップです。
ただし、バックアップが存在するだけでは十分ではありません。ランサムウェアなどの被害を想定し、バックアップ自体も保護するとともに、実際に復元できることを確認しておく必要があります。
また、電子カルテや予約システム、自動精算機が停止した場合に、どのように診療を継続するのかも考えておきましょう。基本的にはカルテは紙ベースで継続することになります。
⑤ 人によるセキュリティ事故を防ぐ
情報漏洩は、外部からのサイバー攻撃だけで発生するわけではありません。
メールの誤送信、書類の紛失、患者情報の誤った取り扱いなど、日常業務の中にもさまざまなリスクがあります。
こうした事故を防ぐためには、スタッフが守るべきルールを明確にし、周知することが重要です。
ITに関していえば、特にメールが危険です。
添付ファイルは基本的に開かない、メールは基本的に疑ってかかる、といった心構えが重要になります。
受付の方などに「メールの対応はいい感じで判断してください」などとお伝えしてしまうと、その人の気持ちや知識に依存してしまうことになり、そのうちに事故が起こると考えましょう。
自院のセキュリティ対策を確認しましょう
ここまで紹介した対策は、高度なものはほぼありません。
まずは現在のIT環境を把握し、基本的な対策が実施されているかを確認することが大切です。
厚生労働省では、医療機関向けのセキュリティ対策チェックリストを公開しています。クリニックのセキュリティ対策を見直す際には、こうした公的な資料も活用しましょう。
院長先生がガイドラインを読む必要はなく、各業者に対して、どの程度ガイドラインを把握しているのか、そしてどの程度対応しているのかを聞くだけでセキュリティ向上につながります。
医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)https://www.mhlw.go.jp/stf/shingi/0000516275_00006.html
クリニックのセキュリティ対策はCLINITにご相談ください
クリニックのセキュリティ対策では、電子カルテ、PC、ネットワークなど、複数のシステムを横断した確認が必要になります。
しかし、それぞれのシステムで業者が異なる場合、どこまで対策できているのかを院長自身が把握するのは簡単ではありません。
何度も書きますが、大切なのは高価な製品を導入することではなく、クリニックに必要なセキュリティ対策を、無理なく継続できる形で整えることです。
CLINITでは、特定の製品やメーカーに偏らない立場で、クリニック全体のIT環境を確認し、必要な対策の選定から導入、運用までを支援します。
セキュリティ対策についてお悩みの先生は、お気軽にご相談ください。
電子カルテの更新や開業のIT準備、何から整理すればいいか迷ったら。
CLINITは、メーカーに偏らない「医師側の立場」のIT相談窓口です。
電子カルテ・院内ITの無料相談